Le tail sampling, la réécriture de Discord en Rust et l'activation de XeSS sur Linux racontent la même histoire : les chemins génériques, pratiques à mettre en place, finissent par coûter en performance, en facture ou en visibilité sur les incidents. Tour d'horizon de six actualités qui montrent où se situent aujourd'hui les gains réels, et pourquoi la sécurité doit avancer au même rythme.

Pourquoi le head sampling laisse passer vos incidents ?
Parce qu'il décide de conserver ou non une trace au tout début de la requête, avant de savoir si celle-ci va échouer ou dépasser son budget de latence. Un échantillonnage à 10 % garde donc 10 % des erreurs, pas les erreurs importantes. Le tail sampling tranche après coup, une fois la trace complète.
Un article publié sur Dev.to détaille une architecture d'observabilité à budget maîtrisé pour une plateforme SaaS mêlant Laravel et Node.js, construite autour d'OpenTelemetry. Le principe : un collecteur à deux niveaux, un premier étage qui reçoit les spans et un second qui applique les règles de tail sampling, afin de ne conserver que les traces en erreur, lentes ou représentatives du trafic nominal.
| Critère | Head sampling | Tail sampling |
|---|---|---|
| Moment de la décision | À l'ouverture de la trace | Une fois la trace complète |
| Erreurs et traces lentes | Conservées au hasard du taux | Conservables systématiquement |
| Infrastructure | Collecteur simple | Collecteur à deux niveaux |
| Coût de stockage | Prévisible mais aveugle | Maîtrisé et ciblé |
L'article fournit des configurations concrètes pour instrumenter l'API Laravel, les workers Node.js et les files d'attente, avec un point souvent négligé : la propagation de l'identifiant de trace jusque dans les logs structurés et à travers les queues. Sans cette propagation, une trace s'arrête à la frontière du job asynchrone et le diagnostic redevient manuel. Une checklist de diagnostic et une FAQ complètent le dispositif : l'architecture complète est décrite ici.
Pour une application métier en production, c'est la différence entre « on sait qu'il y a eu 400 erreurs » et « on a la trace exacte des trois requêtes qui ont déclenché la cascade ».
Ce que le pari Rust de Discord dit du coût d'Electron
Discord réécrit son application de bureau en Rust pour remplacer Electron, rapporte Developpez.com. Le choix technique est doublement notable : l'équipe n'a pas retenu Tauri mais GPUI, le framework d'interface natif développé par l'équipe de l'éditeur Zed. Côté consommation, le média cite jusqu'à 4 Go de RAM pour la version Electron sous Windows 11, contre 290 Mo pour la nouvelle base.
Le CTO Stanislav Vishnevskiy insiste pourtant moins sur la mémoire que sur la rapidité de démarrage et la fluidité de navigation du client, baptisé en interne « Discord Phoenix ». La refonte touche aussi le mobile, qui abandonne React Native au profit d'une base de code partagée en Rust avec une interface restée native. Aucune date de sortie n'est annoncée, des tests utilisateurs sont espérés prochainement.
Le signal pour les équipes produit : la mutualisation par le web a un prix perçu, et ce prix se mesure désormais en millisecondes de démarrage autant qu'en mégaoctets.

Exploiter le matériel plutôt que la voie de compatibilité
Même logique côté GPU. Korben décrit le projet communautaire xess-xmx-linux, qui permet d'activer la véritable technologie XeSS d'Intel sous Linux en exploitant les unités matricielles XMX des GPU Intel Arc, au lieu de la voie générique DP4a. Conséquence directe : la génération de frames, habituellement bridée à un facteur x2 sous Proton, peut atteindre x3 ou x4 comme sous Windows, avec des gains significatifs dans des jeux comme Cyberpunk 2077.
L'article détaille les prérequis, l'installation via un script shell, puis les méthodes de vérification et de dépannage, tout en rappelant deux limites : le projet reste expérimental et les systèmes anti-triche des jeux en ligne peuvent mal réagir. Les détails de la procédure sont disponibles chez Korben.
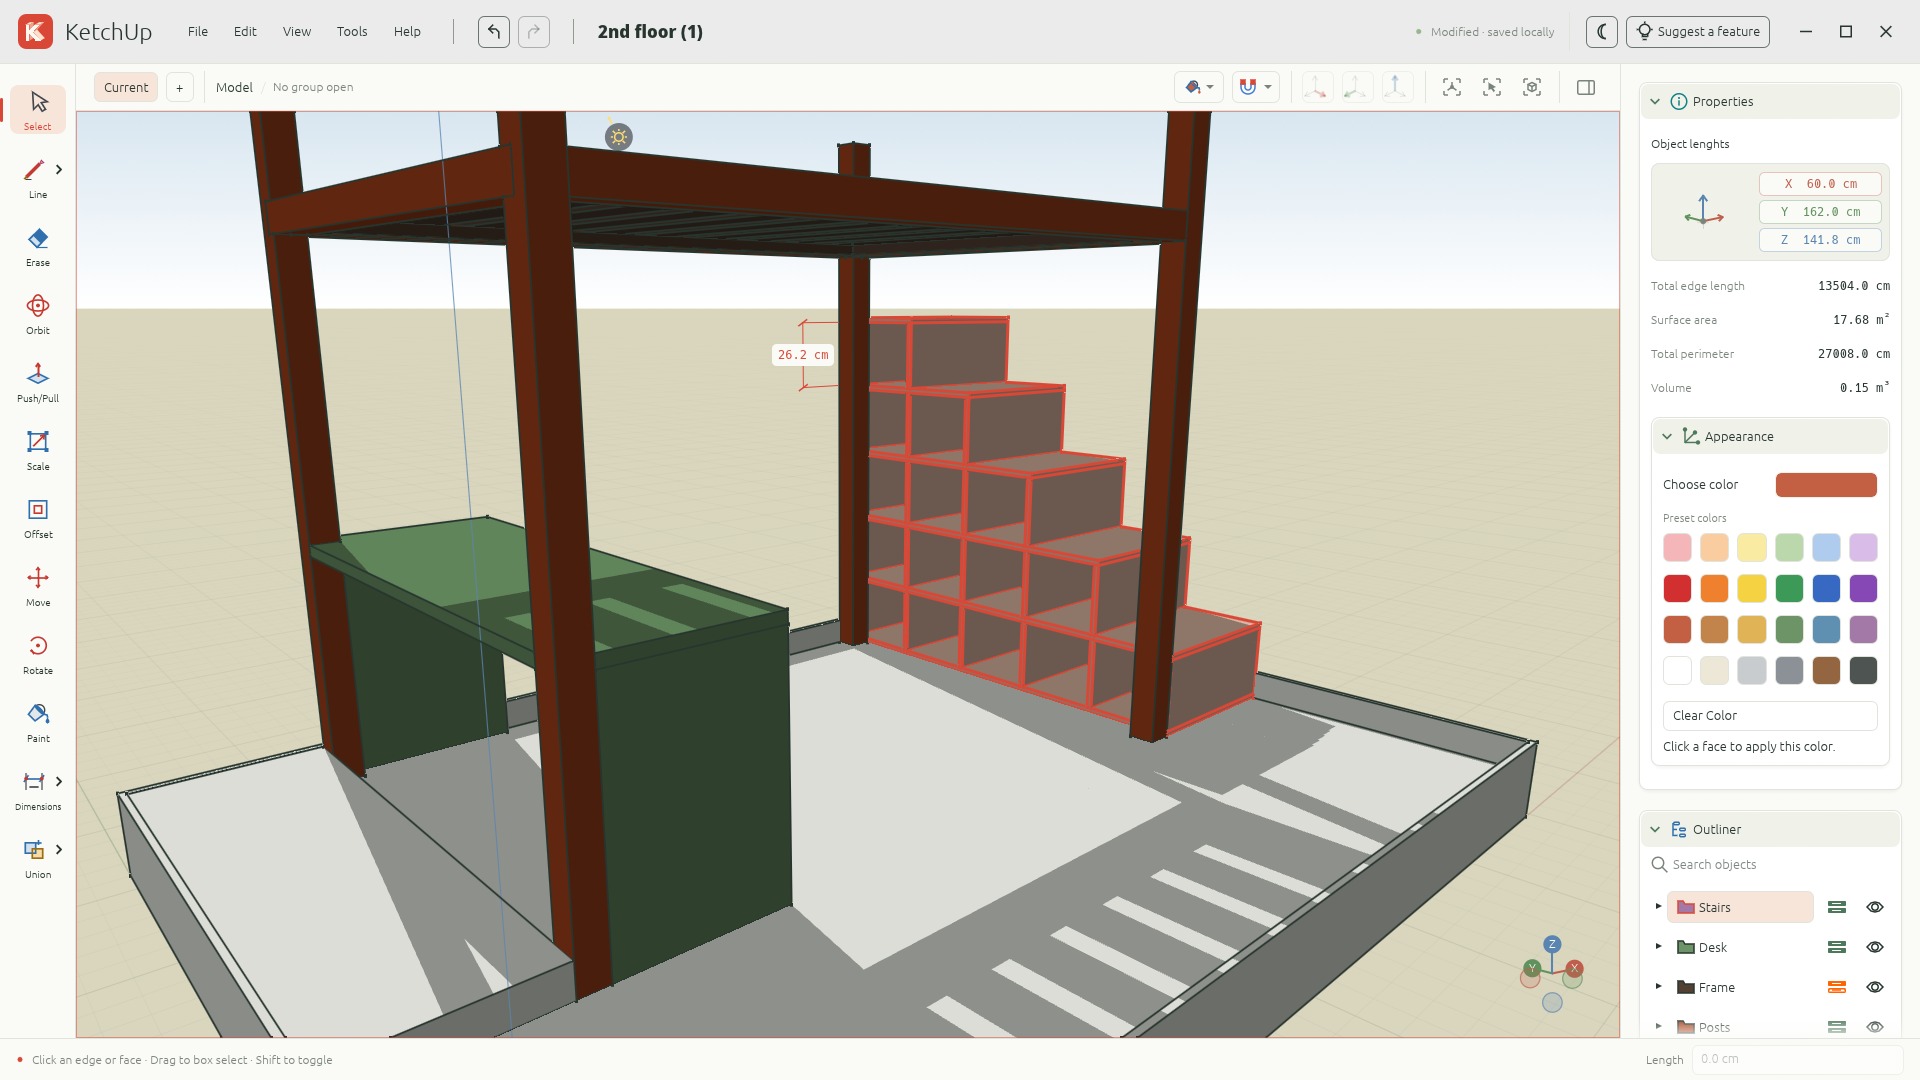
Dans la même veine open source et native, KetchUp, présenté sur Hacker News, propose une alternative à SketchUp construite avec Rust et WebGPU : tracé de lignes, rectangles, cercles et dessin libre, passage en volume via une fonction de type Push/Pull, puis déplacement, redimensionnement, décalage et application de textures ou de couleurs.

Les composants Web ont-ils encore une proposition de valeur ?
Une proposition réduite mais réelle, selon Nolan Lawson. Sa valeur historique reposait sur la réutilisation et les standards, deux arguments que le codage assisté par IA affaiblit : générer un composant devient moins coûteux que d'en réutiliser un. Restent la réutilisation inter-équipes et le sandboxing.
Dans l'analyse relayée par Developpez.com, Lawson revient sur le principe « use the platform », popularisé par Polymer et souvent associé à tort aux composants Web. Il observe que les « Modern Web Guidance » de Google ne leur accordent qu'une place marginale, ajoutée tardivement. Il étend ensuite le questionnement aux agents LLM et à la pertinence future de frameworks comme React, pour conclure sur deux cas d'usage qui tiennent : les micro-frontends et certains composants autonomes.
Sécuriser ce qu'on expose : la chaîne d'attaque automobile
Contrepoint sécurité publié sur Hacker News : une recherche menée sur la plateforme connectée d'un grand constructeur automobile australien a permis de déverrouiller n'importe quel véhicule à partir de sa plaque d'immatriculation. La chaîne exploitée se résume en quatre étapes :
- Récupération d'identifiants administrateur codés en dur dans un bundle JavaScript servi publiquement.
- Contournement du pare-feu applicatif via une technique de traversée de chemin, élaborée avec l'aide d'une IA générative.
- Contournement de l'authentification multi-facteurs grâce à un flux OAuth mal configuré.
- Forge de jetons d'authentification pour n'importe quel utilisateur, puis envoi de commandes à distance : déverrouillage des portes, démarrage du moteur.
Aucune de ces faiblesses n'est exotique. Un secret oublié dans un build front, une interface d'administration accessible depuis l'internet public et un flux OAuth approximatif suffisent. Les mêmes contrôles valent pour une application métier : secrets hors du bundle client, back-office filtré, revue du flux d'authentification avant la mise en production.
Questions fréquentes
Le tail sampling est-il réservé aux grosses infrastructures ?
Non. L'article de Dev.to présente justement une architecture pensée pour contenir le budget de tracing d'une plateforme SaaS. Le surcoût se situe dans le collecteur à deux niveaux, pas dans le volume stocké, puisque l'objectif est de conserver moins de traces mais les bonnes.
Faut-il abandonner Electron pour Rust dans un projet classique ?
Le cas Discord concerne une application de bureau massivement utilisée, avec les moyens d'une réécriture complète en Rust sur GPUI. Pour un outil interne ou un produit à audience limitée, les chiffres cités par Developpez.com ne justifient pas mécaniquement de reprendre toute la base de code.
Les composants Web sont-ils morts ?
Non, mais leur périmètre se resserre. Nolan Lawson retient deux usages encore pertinents : les micro-frontends et les composants autonomes nécessitant un isolement. Pour le reste, la génération de code assistée par IA réduit l'avantage de la réutilisation standardisée qui fondait leur promesse initiale.
Si la question de l'observabilité ou de la sécurité se pose sur votre plateforme, un audit ciblé vaut mieux qu'une refonte : voyez comment se déroule un projet de développement d'application Laravel à Bordeaux.
Sources
- Production Observability on a Budget: OpenTelemetry Traces, Structured Logs & Tail Sampling — Dev.to - Laravel
- Comment activer XeSS et sa génération de frames en x4 dans vos jeux Linux — Korben
- KetchUp – Open-source SketchUp alternative built with Rust and WebGPU — Hacker News
- Unlocking any car from X brand in most of the world — Hacker News
- Les composants Web ont-ils un avenir si personne ne les développe ?, par Nolan Lawson — Developpez.com
- Discord abandonne son application Electron, basée sur le framework web, qui peut consommer jusqu'à 4 Go de RAM sous Windows 11, la nouvelle version ré... — Developpez.com